

Audit conformité RGPD Riom
Un audit conformité RGPD Riom permet d'identifier précisément les failles dans la gestion des données personnelles d'une entreprise avant qu'un incident ou un contrôle ne les révèle. Pour les PME du territoire, ce diagnostic structure une mise en conformité réaliste, sans bouleverser l'activité quotidienne.
Temps de lecture : ~7 minutes
Pourquoi un audit conformité RGPD Riom est devenu incontournable pour les PME
Le règlement général sur la protection des données impose à toute entreprise traitant des données personnelles (clients, salariés, fournisseurs) un cadre précis de gestion, de sécurisation et de traçabilité. Beaucoup de PME et TPE installées à Saint Laure ou dans l'agglomération de Clermont-Ferrand découvrent tardivement que leur parc informatique, leurs outils de facturation ou leur réseau interne ne répondent plus à ces exigences, parfois faute d'un diagnostic initial sérieux.
Un audit conformité RGPD Riom ne se limite pas à cocher une liste d'obligations légales : il examine concrètement comment circulent les données au sein de l'entreprise, qui y a accès, où elles sont stockées et avec quel niveau de sécurité. Cette approche technique, menée par un prestataire en informatique et réseau, complète utilement le volet strictement juridique souvent traité par un conseil spécialisé en droit du numérique.
- Vérification des accès aux systèmes et aux fichiers contenant des données personnelles
- Contrôle de l'état des sauvegardes et de leur fréquence
- Évaluation du niveau de sécurité du réseau et des équipements connectés
- Identification des flux de données vers des prestataires externes
Ce que couvre concrètement un diagnostic de conformité
Le diagnostic s'appuie sur un état des lieux du parc informatique de l'entreprise : postes de travail, serveurs, solutions de téléphonie IP, équipements réseau comme ceux de la gamme TP-Link Omada, et systèmes de vidéosurveillance ou d'alarme lorsque l'activité en est équipée. Chaque point de collecte ou de stockage de données est passé en revue pour identifier les écarts avec les exigences RGPD, notamment en matière de durée de conservation et de droits d'accès.
Pourquoi ce travail dépasse le cadre juridique seul
Un texte de loi ne configure pas un pare-feu, et c'est précisément là que l'accompagnement technique prend tout son sens : la conformité RGPD repose autant sur des procédures organisationnelles que sur une infrastructure réseau correctement sécurisée, segmentée et surveillée au quotidien.
Les conséquences d'une mise en conformité négligée
Ignorer ou reporter la mise en conformité expose une entreprise à des risques qui dépassent largement la seule question réglementaire. Une fuite de données, même limitée, peut compromettre la confiance des clients et partenaires, en particulier pour les commerces, hôtels et restaurants qui collectent quotidiennement des informations sensibles (réservations, moyens de paiement, fichiers clients).
Sur le plan technique, l'absence d'audit régulier masque souvent des failles de sécurité bien réelles : accès non restreints à des dossiers partagés, sauvegardes absentes ou obsolètes, équipements réseau jamais mis à jour depuis leur installation. Ces vulnérabilités facilitent les intrusions et les pertes de données, avec des conséquences opérationnelles parfois lourdes pour une TPE ou une PME qui n'a pas les ressources internes pour y faire face rapidement.
Un audit conformité RGPD Riom révèle souvent des failles de sécurité bien antérieures à la question réglementaire elle-même.
| Situation | Risque associé | Approche recommandée |
|---|---|---|
| Pas d'audit depuis la création | Failles réseau non identifiées | Diagnostic initial complet |
| Sauvegardes irrégulières | Perte de données en cas d'incident | Plan de sauvegarde structuré |
| Accès non restreints | Fuite ou usage abusif de données | Gestion fine des droits utilisateurs |
| Réseau WiFi non segmenté | Exposition du parc informatique | Cloisonnement des accès |
La gestion du parc informatique joue ici un rôle central : un réseau mal segmenté, où les équipements professionnels et les accès invités partagent le même WiFi, multiplie les points d'entrée pour une intrusion. C'est un sujet récurrent chez les PME du Puy-de-Dôme qui ont étendu leur activité sans revoir leur architecture réseau en conséquence.
Comment se déroule un audit de conformité RGPD à Saint Laure
L'audit conformité RGPD Riom suit une méthode progressive, pensée pour s'intégrer à l'activité de l'entreprise sans l'interrompre. La première étape consiste en un état des lieux du réseau, des équipements connectés et des pratiques de gestion des données, suivi d'un diagnostic détaillé des écarts constatés par rapport aux exigences réglementaires.
Les étapes clés du diagnostic
- Recensement du parc informatique et des flux de données personnelles
- Analyse de la sécurité du réseau, des pare-feux et des accès distants
- Contrôle des sauvegardes et des procédures de restauration
- Vérification des systèmes de vidéosurveillance et d'alarme au regard des durées de conservation d'images
- Restitution des constats avec priorisation des actions à mener
Les solutions techniques mobilisées pendant la mise en conformité
Selon les constats de l'audit, la mise en conformité peut s'appuyer sur plusieurs leviers techniques complémentaires. Le renforcement du réseau passe souvent par un cloisonnement des accès avec des équipements TP-Link Omada, pendant que la téléphonie d'entreprise peut être sécurisée via une solution 3CX ou des postes Yealink correctement configurés. Pour les activités nécessitant une surveillance physique, les systèmes Ajax Systems ou Reolink permettent de gérer les images dans le respect des durées de conservation imposées par le règlement.
Ce travail d'infogérance ne s'arrête pas à la mise en conformité initiale : un suivi régulier du parc informatique permet de maintenir le niveau de sécurité dans la durée, à mesure que l'entreprise évolue, que de nouveaux équipements sont ajoutés ou que l'activité se développe sur plusieurs sites, de Gerzat à Cournon-d'Auvergne en passant par Aulnat.
VulcaLink - La puissance du réseau au cœur des volcans d'Auvergne.
Les bénéfices concrets d'un audit mené par un spécialiste réseau et sécurité
Faire appel à un prestataire en informatique, télécom et sécurité pour réaliser ce diagnostic apporte une lecture technique que les grilles purement juridiques ne couvrent pas toujours. L'audit identifie les failles réelles du réseau, pas seulement les manquements théoriques à un texte réglementaire, ce qui permet de prioriser les actions selon leur urgence opérationnelle.
Pour une entreprise à Saint Laure, Clermont-Ferrand ou dans les communes voisines comme Ennezat ou Thiers, cette approche locale facilite le suivi dans la durée : les ajustements techniques identifiés lors de l'audit (segmentation réseau, renforcement des sauvegardes, cybersécurité du parc informatique) peuvent être mis en œuvre et vérifiés sur place, sans dépendre d'un interlocuteur distant. Les collectivités, hôtels, restaurants et commerces d'Issoire ou du reste du Puy-de-Dôme bénéficient ainsi d'un accompagnement adapté à la réalité de leur infrastructure, et non d'une réponse standardisée.
FAQ
▸Qu'est-ce qu'un audit conformité RGPD exactement ?
C'est un diagnostic qui examine comment une entreprise collecte, stocke et sécurise les données personnelles qu'elle traite, en comparant ses pratiques réelles aux exigences du règlement. Il couvre à la fois les aspects techniques (réseau, sauvegardes, accès) et organisationnels (procédures internes, durées de conservation), afin d'identifier les écarts à corriger en priorité.
▸Qui doit réaliser un audit RGPD dans une PME ?
Toute entreprise traitant des données personnelles de clients, salariés ou fournisseurs est concernée, quelle que soit sa taille. Les commerces, hôtels, restaurants et PME industrielles qui gèrent des fichiers clients ou des systèmes de vidéosurveillance ont un intérêt particulier à faire réaliser ce diagnostic, car leurs flux de données sont souvent plus importants qu'ils ne l'imaginent.
▸Un audit technique suffit-il à garantir la conformité RGPD ?
Non, l'audit technique constitue une étape essentielle mais complémentaire du volet juridique, qui relève généralement d'un conseil spécialisé en droit du numérique. Le diagnostic réseau et sécurité identifie les failles concrètes de l'infrastructure, tandis que la conformité complète nécessite aussi des procédures internes et une documentation adaptée.
▸Combien de temps prend un diagnostic de conformité ?
La durée varie selon la taille du parc informatique et la complexité du réseau de l'entreprise, mais un diagnostic initial prend généralement entre une demi-journée et plusieurs jours sur site selon le nombre d'équipements et de points de collecte de données à examiner. Les entreprises avec plusieurs sites, par exemple entre Saint Laure et Clermont-Ferrand, nécessitent souvent un audit plus étendu.
▸Quels équipements sont concernés par l'audit ?
L'audit couvre l'ensemble du parc informatique : postes de travail, serveurs, réseau WiFi, solutions de téléphonie IP, mais aussi les systèmes de vidéosurveillance et d'alarme lorsque l'activité en est équipée. Chaque équipement connecté représente un point d'entrée potentiel qu'il convient d'évaluer, notamment via des solutions réseau comme TP-Link Omada.
▸Que se passe-t-il après l'audit ?
L'audit se conclut par une restitution détaillée des constats, avec une priorisation des actions à mener selon leur urgence et leur impact sur la sécurité des données. Cette restitution sert de feuille de route pour la mise en conformité, qu'il s'agisse de renforcer le réseau, de revoir les procédures de sauvegarde ou de sécuriser les accès aux systèmes.
Nos solutions Découvrez nos prestations
Pourquoi choisir un expert réseau et sécurité en Auvergne ?
Expérience technique confirmée
Plus de 10 ans d’expérience en informatique, téléphonie et solutions techniques au service des professionnels.
Approche centrée sur le besoin client
Une vision de technicien de terrain pour proposer des solutions utiles, concrètes et adaptées à chaque situation.
Maîtrise réseau, sécurité et connectivité
Une expertise complète pour accompagner les entreprises sur le WiFi, la vidéosurveillance, les alarmes et l’accès internet.
Proximité et ancrage local
Une entreprise locale, proche du terrain et disponible pour accompagner les professionnels de Clermont-Ferrand et d’Auvergne.
Réactivité au quotidien
Une prise en charge rapide des demandes pour offrir un service clair, sérieux et efficace aux entreprises.
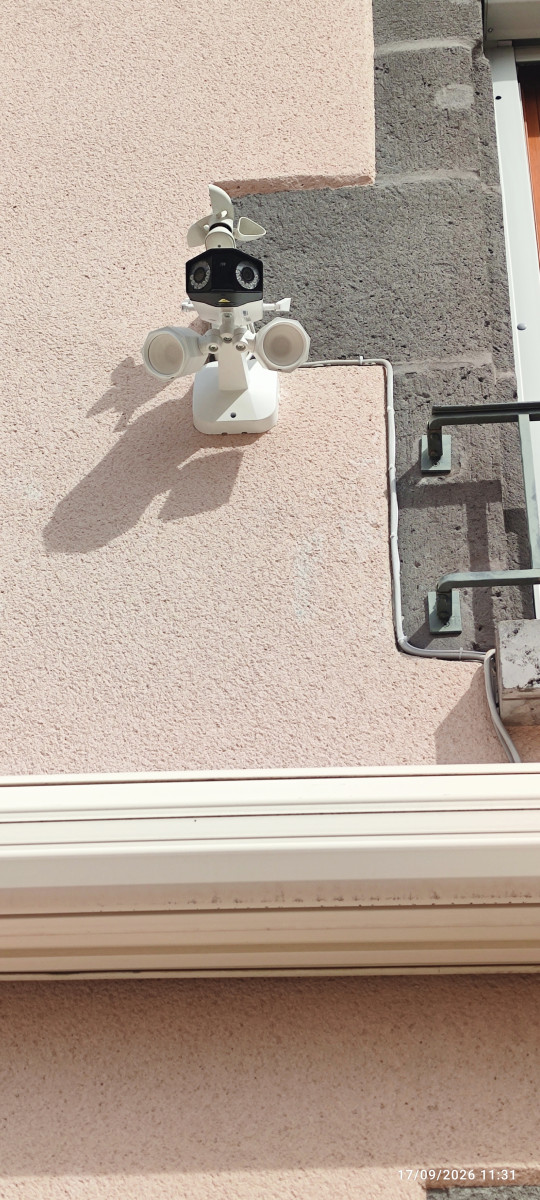
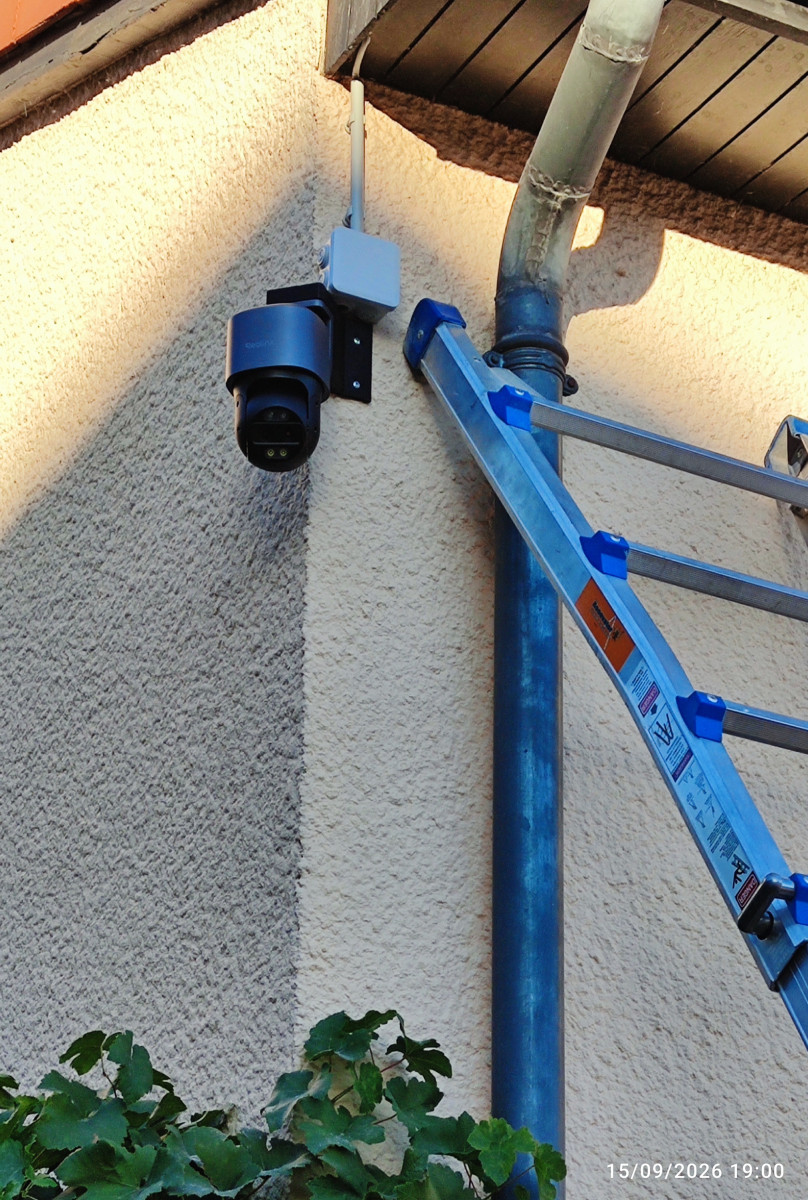
Galerie Photos Quelques images de nos dernières interventions


Nos clients témoignentDécouvrez leurs expériences et avis
Faites-nous part de votre avisNos partenaires

Vulcalink, votre partenaire IT, Télécom et Sécurité en Auvergne La puissance du réseau au cœur des volcans d’Auvergne
Basée à Saint Laure, Vulcalink accompagne les particuliers et les professionnels dans toute l'Auvergne pour leurs projets de connectivité Internet, réseaux WiFi, téléphonie IP, vidéosurveillance, alarmes intrusion, maintenance informatique et infogérance. Grâce à notre expertise en infrastructures réseau, télécom et sécurité, nous proposons des solutions fiables, évolutives et adaptées aux besoins de chaque client. Notre proximité nous permet d'assurer un accompagnement personnalisé, une grande réactivité et un suivi durable de vos installations.